


Sajber bezbjednost kao preduslov digitalne transformacije i otpornosti društva

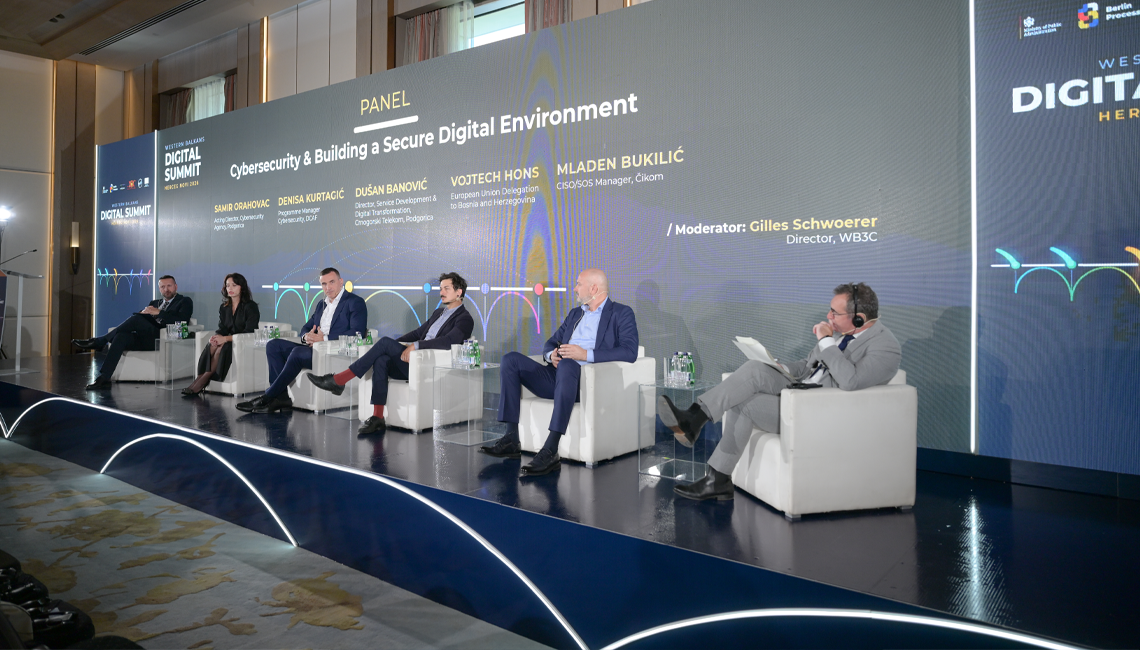
Sajber bezbjednost, odgovornost rukovodstva, ulaganje u stručne kadrove i jačanje saradnje javnog i privatnog sektora predstavljaju osnovu za jačanje otpornosti Crne Gore i regiona na sve složenije sajber prijetnje.
To je poručeno sa panela „Sajber bezbjednost i izgradnja bezbjednog digitalnog okruženja“, održanog u okviru osmog Digitalnog samita Zapadnog Balkana u Herceg Novom koji organizuje Ministarstvo javne uprave pod pokroviteljstvom Vlade Crne Gore u partnerstvu sa Savjetom za regionalnu saradnju (RCC) i u okviru predsjedavanja Crne Gore Berlinskim procesom. Generalni sponzor događaja je kompanija MTEL.
Samir Orahovac iz Agencije za sajber bezbjednost ocijenio je da nijedna država ne može samostalno odgovoriti na sve izazove u ovoj oblasti, naglašavajući značaj regionalne i međunarodne saradnje. Podsjetio je da je sajber napad iz 2022. godine pokazao koliko je Crna Gora bila nepripremljena za takve prijetnje.
Govoreći o uticaju vještačke inteligencije, Orahovac je istakao da ona omogućava ranije otkrivanje prijetnji i brže reagovanje, ali istovremeno može doprinijeti razvoju sofisticiranijih napada, koje je teže prepoznati i zaustaviti.
- Inovacije i bezbjednost moraju ići ruku pod ruku. Vještačku inteligenciju moramo koristiti odgovorno, uz ulaganje u snažne institucije, stručne kadrove i regionalnu i međunarodnu saradnju - poručio je Orahovac.
On je podsjetio da je Crna Gora tokom 2024. godine usvojila novi Zakon o informacionoj bezbjednosti, usklađen sa Direktivom NIS 2 Evropske unije, kao i nacionalni plan za odgovor na sajber prijetnje, incidente i krize. Osnovana je i Agencija za sajber bezbjednost, dok su, uz podršku Evropske unije, razvijeni operativni kapaciteti kroz uspostavljanje Vladinog bezbjednosnog operativnog centra (G-SOC).
Orahovac je posebno istakao značaj nadzornih aktivnosti Agencije nad ključnim i važnim subjektima, koje su, prema njegovim riječima, počele u junu, uz najavu da će u narednom periodu biti intenzivirane. Ukazao je i na saradnju sa Regionalnim sajber centrom u oblastima sajber kriminala, sajber bezbjednosti i sajber diplomatije, uključujući organizovanje obuka.
- Cilj Agencije za sajber bezbjednost jeste da naš sistem u cjelini učinimo bezbjednijim i otpornijim na sajber prijetnje - kazao je Orahovac, naglašavajući da je zaštita ključne infrastrukture od posebnog značaja zbog podataka građana i usluga koje moraju biti stalno dostupne.
Menadžerka programa za sajber bezbjednost u Ženevskom centru za upravljanje bezbjednosnim sektorom (DCAF), Denisa Kurtagić, ukazala je na to da sajber bezbjednost ne smije biti isključiva odgovornost IT timova i tehničkih stručnjaka, već pitanje kojim se moraju baviti i najviši nivoi rukovodstva.
Ona je navela da DCAF više od decenije radi u regionu, pružajući podršku državama Zapadnog Balkana u jačanju kapaciteta i razvoju sistema upravljanja sajber bezbjednošću. Među ključnim oblastima tog rada izdvojila je odgovornost rukovodstva, unapređenje zakonskih okvira i izgradnju povjerenja između različitih aktera.
Prema njenim riječima, rukovodioci moraju razumjeti da sajber bezbjednost nije samo tehničko pitanje, već preduslov društvenog, političkog i ekonomskog razvoja.
Kurtagić je posebno upozorila na značaj obezbjeđivanja namjenskih sredstava za sajber bezbjednost u državnim budžetima. Kako je istakla, bez jasno planiranih ulaganja teško je govoriti o dugoročno održivim rješenjima, jer se aktivnosti u suprotnom previše oslanjaju na podršku donatora.
Ukazala je i na potrebu izgradnje povjerenja između javnog i privatnog sektora, posebno kada je riječ o zaštiti kritične infrastrukture i razmjeni informacija o prijetnjama.
- Možemo pomoći u razvoju mehanizama za razmjenu informacija, ali je za njihovu održivost i stvarni učinak neophodno raditi na povjerenju - poručila je Kurtagić.
Direktor za razvoj usluga i digitalnu transformaciju Crnogorskog Telekoma Dušan Banović istakao je da telekomunikacioni operatori imaju dvostruku odgovornost: da razvijaju digitalne usluge koje unapređuju korisničko iskustvo i da obezbijede pouzdanu komunikacionu infrastrukturu za građane, privredu i javne institucije.
On je naglasio da bezbjednost mora biti sastavni dio razvoja digitalnih usluga od samog početka, a ne dodatna mjera koja se uvodi tek nakon njihovog kreiranja. To, kako je objasnio, podrazumijeva definisanje načina autentifikacije korisnika, zaštitu podataka, procjenu ranjivosti i primjenu mjera za smanjenje rizika već u fazi planiranja.
Banović je naveo da Crnogorski Telekom primjenjuje međunarodne standarde i industrijske smjernice u oblasti informacione bezbjednosti, mrežne bezbjednosti i upravljanja informacionim sistemima.
Posebno je ukazao na važnost otpornosti mreže, smanjivanja broja pojedinačnih tačaka čiji bi kvar mogao ugroziti čitav sistem, kao i obezbjeđivanja alternativnih rješenja u slučaju problema sa opremom, softverom ili dobavljačima.
Prema njegovim riječima, u kriznim situacijama telekomunikaciona infrastruktura ima ključnu ulogu u održavanju komunikacije i koordinaciji odgovora na incidente. Zbog toga je važno uspostaviti jasne kanale komunikacije sa Agencijom za sajber bezbjednost, drugim operatorima i sektorima poput energetike i zdravstva.
Banović je istakao da planovi kontinuiteta poslovanja moraju biti unaprijed definisani i praktično primjenjivi, kako bi se u slučaju incidenta posljedice svele na najmanju moguću mjeru, a usluge obnovile u što kraćem roku.
Predstavnik Delegacije Evropske unije u Bosni i Hercegovini Vojtech Hons poručio je da je saradnja ključna za djelotvoran odgovor na sajber prijetnje, jer nijedna institucija, država ili sektor ne mogu samostalno riješiti sve izazove.
On je istakao da Evropska unija podržava države Zapadnog Balkana kroz bilateralne i regionalne inicijative, jačanje institucionalnih kapaciteta i prenošenje iskustava država članica. Naglasio je da podrška mora biti prilagođena potrebama pojedinačnih zemalja, uz istovremeno razvijanje regionalne saradnje i koordinaciju međunarodnih partnera.
Hons je posebno ukazao na značaj saradnje javnog i privatnog sektora, imajući u vidu da se veliki dio infrastrukture važne za funkcionisanje društva nalazi u privatnom vlasništvu.
Prema njegovim riječima, povjerenje između institucija, privrede i građana jedan je od preduslova za pravovremenu razmjenu informacija i efikasno reagovanje na potencijalne napade.
Govoreći o evropskom regulatornom okviru, ukazao je na značaj Direktive NIS 2, koja usmjerava jačanje sajber bezbjednosti i jasno definisanje odgovornosti, kao i na potrebu zaštite kritičnih subjekata od fizičkih i digitalnih prijetnji.
Hons je istakao i značaj uključivanja Evropske agencije za sajber bezbjednost (ENISA) u regionalne aktivnosti, ocjenjujući da saradnja sa evropskim institucijama može doprinijeti postepenom usklađivanju i integraciji zemalja Zapadnog Balkana u evropske mehanizme i strukture za sajber bezbjednost.
CISO/SOC menadžer u kompaniji Čikom Mladen Bukilić naglasio je da je, pored sajber bezbjednosti, neophodno posmatrati širi pojam informacione bezbjednosti, koja obuhvata zaštitu informacija i podataka bez obzira na oblik u kojem se nalaze.
Kao jedan od ključnih problema izdvojio je nedovoljnu edukovanost rukovodstva i nedostatak razumijevanja rizika kojima su organizacije izložene. Prema njegovim riječima, stručnjaci moraju biti sposobni da rukovodiocima jasno predstave moguće posljedice incidenata, jer upravo rukovodstvo odlučuje o budžetima i ulaganjima u zaštitu.
Bukilić je istakao da je cilj razvijanje otpornosti, odnosno sposobnosti organizacije da nastavi poslovanje ili obnovi ključne usluge nakon incidenta.
- Za to su neophodni jasno definisani planovi, procedure, odgovornosti, odgovarajući kadrovi i tehnologija - poručio je Bukilić.
Ukazao je na razliku između klasičnih IT incidenata, sajber napada i ozbiljnijih incidenata koji mogu prerasti u sajber krizu. Kako je objasnio, bez unaprijed utvrđenih procedura organizacije mogu imati velike poteškoće u koordinaciji i odgovoru na takve situacije.
Kao posebno važne mjere zaštite izdvojio je kontrolu privilegovanog pristupa, upravljanje ranjivostima i redovno ažuriranje operativnih sistema i aplikacija. Objasnio je da kompromitovanje naloga sa administratorskim privilegijama može ugroziti čitavu organizaciju, zbog čega pristup osjetljivim sistemima mora biti ograničen na ovlašćene osobe, u tačno određenom obimu i vremenu.
Govoreći o upravljanju ranjivostima, Bukilić je ukazao na to da napadači često traže slabosti u internet servisima i aplikacijama koje nijesu redovno ažurirane.
- Pravovremeno otkrivanje i otklanjanje tih slabosti zato je važan dio zaštite informacionih sistema - dodao je Bukilić.
Posebno je naglasio značaj upravljanja kontinuitetom poslovanja i analize uticaja na poslovanje, kojima se utvrđuje koji su procesi kritični, koliko dugo mogu biti nedostupni i koji su resursi potrebni za njihov oporavak.
Bukilić je upozorio i na zavisnost digitalnih sistema od električne energije, navodeći da u slučaju prekida napajanja ili napada na energetsku infrastrukturu, bez odgovarajućih rezervnih izvora i planova kontinuiteta mogu biti ugroženi telekomunikacioni i drugi ključni servisi.